
Novi Zakon o kibernetičkoj sigurnosti: Stručnjaci savjetuju oprez, ali ne i paniku
 Marin Pavelić
29. 08. 2024.
Od 17. listopada hrvatske firme obvezne su početi s radom na svojoj usklađenosti sa Zakonom o kibernetičkoj sigurnosti. Sudeći prema domaćim stručnjacima, ne morate se bojati, ali morate biti oprezni.
Uskoro će mnoge domaće tvrtke zaprimiti službenu obavijest kako je došlo vrijeme da počinju raditi na svojoj usklađenosti s novim Zakonom o kibernetičkoj sigurnosti (KIS2).
To je zakon koji nam dolazi na zahtjev Europske unije koja kaže da se moramo uskladiti s novom Direktivom o mjerama za visoku zajedničku razinu kibersigurnosti diljem Unije (NIS2). Nacrtom ovog zakona u cijelosti tako mijenjamo stari zakon koji je bio transpozicija NIS-a iz 2016. godine. Direktivom NIS2 planira se osuvremeniti zaštita javnog interesa od kibernetičkih prijetnji (kao što su nedavni napadi na KBC i HZZO) te povezano s tim nužnost osiguranja kontinuiteta rada kritične infrastrukture.
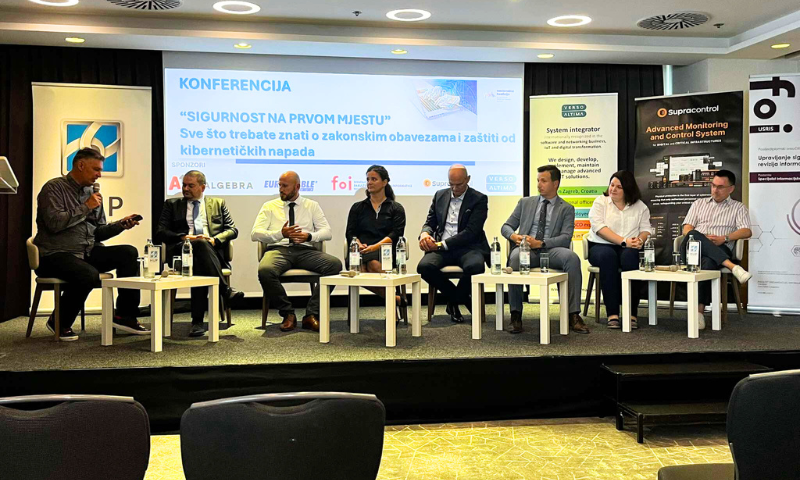
Ususret onome što čeka mnoge hrvatske tvrtke, HUP-ICT organizirao je jučer konferenciju o novim zakonskim obavezama, a mi smo poslušali panel Kako se prilagoditi novim regulatornim zahtjevima – najbolje prakse. A baš te prakse podijelili su Goran Car (Combis), Antonija Vojnović (Span), Andro Galinović (Infobip), Mario Gerenčir (Verso Altima), Tamara Hajdina (Končar), Krešimir Hausknecht (InSig2) i Stjepan Jambrak (Janaf). Raspravu je moderirao Zlatan Morić, član HUP-ove radne skupine za kibernetičku sigurnost.
“Katalog” bi vam mogao zastarjeti za jedan dan!
Kada vodite dućan, morate znati koje sve artikle imate. Upravljanje imovinom možete napraviti tako da kontrolirate ulaz i izlaz proizvoda ili tako što vodite inventuru koja zahtijeva zaustavljanje poslovanja. Što se događa kada bismo te dvije metode prebacili u IT, pita se Andro.
Kontrolirali bismo svaki deployment i nekako automatski ili poluautomatski bilježili njegov ulaz ili izlaz. S druge strane je inventura koja zahtijeva gašenje sustava svaka dva ili tri mjeseca – što je nemoguće. Postoji i treća opcija koja je ujedno i najgora – jedanput godišnje provođenje procjene rizika tako što angažirate vanjskog suradnika koji će napraviti popis imovine u Excel tablici, navodi:
U tom ćete trenutku imati nesavršen popis na temelju kojeg ćete raditi procjenu rizika. Vjerujem da će se to dogoditi brojnim firmama koje taj proces do sada nisu imale. One će naći nekoga da napravi jednu “excelicu” s 10.000 zapisa i raznih sustava.
Taj će katalog zastarjeti idući dan. Bojim se da će to dogoditi proširenjem zakona, a ovakva praksa je samo zadovoljavanje forme s kojom ništa niste postigli.
Tvrtke moraju u procesu održavanja inventara informacijske imovine naći sebi prikladan balans između metoda i tehnologija koji će osigurati automatsku ažurnost istog kroz vrijeme nadopunom u realnom vremenu i postupaka ili tehnologija koji će periodički isti nadopunjavati temeljem neke vrste istrage, otkrivanja na mreži i slično. U svakom slučaju, procjena rizika neće se moći raditi po svakom pojedinom assetu:
Procjena rizika radi se na grupiranoj skupini imovine koji dijele iste rizike. S time se može upravljati, a ostalo je zavaravanje protivnika.

Što preporučuju hrvatski stručnjaci?
Krešimir smatra kako je najbolje početi implementacijom ISO/IEC 27001, međunarodnog standarda za upravljanje informacijskom sigurnošću, koji se zatim veže na ISO/IEC 27002. Implementiranjem ova dva standarda tvrtka je postavila 90% svoje kibernetičke sigurnosti.
S druge strane, Andro upozorava da ISO nije pisan za široke mase jer npr. morate znati razliku između riječi shall i should. To bi moglo prosječnu osobu natjerati da “iskoči kroz prozor” i zato treba biti oprezan. Takav problem ne bismo smjeli imati sa ZKS2 i UKS2 (Uredba o kibernetičkoj sigurnosti) jer su ih SOA i međuresorna skupina napisali deskriptivno, što Andro pohvaljuje:
Nisu brzi vodič, ali su najbliže tome nekome tko tek ulazi u sve ovo i treba nekakvu kuharicu koju može pratiti. Kada uredba izađe, čitajte ju dva, tri puta prije spavanja i počnite s implementacijom.
Antonija preporučuje hrvatskim firmama da ne skaču odmah na prve ponude za usklađivanje s NIS2. Podsjeća što se dogodilo prije nekoliko godina kada je došao GDPR – mnogi su se predstavljali kao konzultanti s premisom “postanite usklađeni sada ili nikada”. Sama SOA je rekla da imamo vremena za implementaciju (do 31. 3. 2025.) i kako ne bismo trebali žuriti. Također, nemojte kupovati najskuplje alate za upravljanje rizikom jer oni sadrže sve što ima i – Excel:
Nigdje nećete dobiti čarobno rješenje koje će samo unijeti sve vaše rizike.
Nemojmo zaboraviti i svijest o cyber sigurnosti!
Goran smatra kako će tvrtke u Hrvatskoj zbog ovog zakona napokon osvijestiti važnost upravljanja svojim rizicima. Naš najveći problem je razmišljanje: svjestan sam rizika, nemam budžet, ma neće mene. Upravo hoće tebe, ističe Goran.
Smatra kako je bitno shvaćamo li zašto nam je to potrebno, odnosno kolika je važnost osvješćivanja potrebe za kibernetičkom sigurnosti. Plastično je objasnio na primjeru:
Prije 20 godina imali smo veliki problem parkiranja na mjestima za invalide. Provedena je edukacijsko-komunikacijska kampanja koja objašnjava zašto se tamo ne parkira. Uz to, imali ste regulatora koji provodi kazne i, vidi vraga, za godinu dana naučili smo gdje se parkira i gdje se ne parkira.
U svakom slučaju, pred domaćim tvrtkama nije lak zadatak, ali će imati pomoć Radne skupine za kibernetičku sigurnost unutar HUP-a, koja okuplja preko 80 stručnjaka iz tvrtki članica. Ova skupina imat će ključnu ulogu u pružanju savjetodavne i implementacijske podrške poduzetnicima u prilagodbi novoj regulativi, moglo se jučer čuti.







Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na Netokraciji dopušteno je samo korisnicima koji ostave svoje ime i prezime te mail adresu i prihvate pravila ponašanja.
Pravila ponašanja
Na Netokraciji za vas stvaramo kvalitetan, autorski potpisan sadržaj i zaista se veselimo vašim kvalitetnim, kontruktivnim komentarima. Poštujmo stoga jedni druge prilikom komentiranja, kao i Zakon, držeći se sljedećih pravila ponašanja:
Kako koristimo podatke koje ostavljate? Bacite oko na našu izjavu o privatnosti.
Sve ostale komentare ćemo s guštom spaliti, jer ne zaslužuju svoje mjesto na internetu.