
 Combis
Dva hrvatska stručnjaka otkrila su 9 ‘zero-day’ ranjivosti u mjesec dana!
 Tina Tomičić
06. 05. 2026.
Sustav je prošao sve provjere, AI alati rekli su da je čist. Ipak, u samo mjesec dana, stručnjaci iz Combisovog ofenzivnog security tima pronašli su devet potpuno novih "zero‑day" ranjivosti. Razgovarali smo s njima!
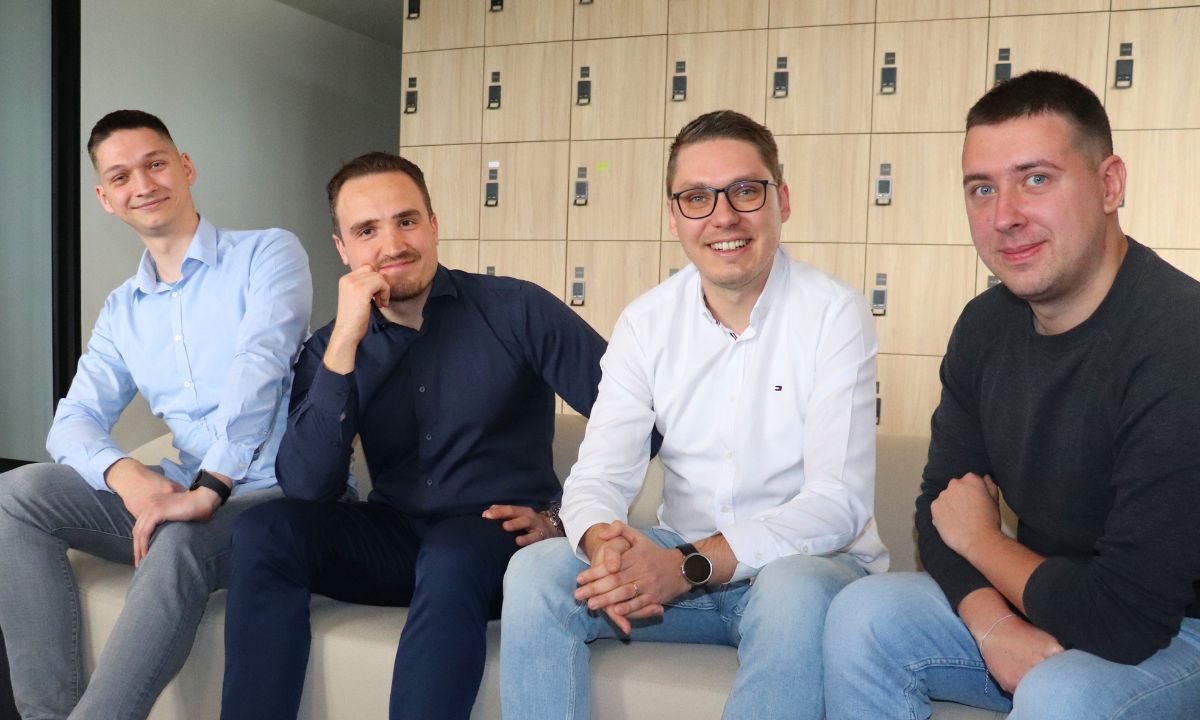
Bijeli hakeri Antonio Plantaš i Benjamin Horvat, iz Combisovog ofenzivnog security tima, u samo mjesec dana otkrili su čak 9 zero-day ranjivosti i to tijekom redovnih pentest projekata. Objašnjavaju nam zašto AI alati nemaju šanse u otkrivanju takvih propusta, ali i kako se ljudska tvrdoglavost u ovom poslu može okrenuti protiv tebe.
Zero‑day ranjivost je propust za koji proizvođač još ne zna i za koji ne postoji zakrpa. Upravo zato je riječ o najopasnijoj vrsti sigurnosnih rupa, a njihovo otkrivanje prije nego što ih je otkrio potencijalni napadač se posebno slavi. Pronađeni propusti su potpuno novi, nisu dokumentirani ni u jednoj svjetskoj bazi prijetnji. Time je uspjeh naših hakera veći.
Ovaj model Claudea natjerat će nas da krpamo sigurnosne rupe u svakom kodu
AI nema nos za to
Umjetna inteligencija nema “nos” za ključne sitnice poput neobičnog odgovora servera, čudnog ponašanja parametara. Te funkcionalnosti izgledaju bezopasno i automatizirani ih alati često ignoriraju, ali, za iskusnog stručnjaka, to je početak priče.
Opisujući kako su zero day ranjivosti našli u aplikaciji trećih strana radeći standardne pentestove za klijenta Antonio kaže kako je dio njihovog posla znati gdje tražiti:
Custom third party aplikacije, manje poznati produkti, integracije između sustava, autorizacijski mehanizmi – tu se najčešće kriju stvari koje skeneri ne vide. Mi smo imali sreće što nam klijenti daju prostora za dublju analizu, a ne samo “prođi checklistu i idemo dalje”.
Automatizirani skeneri odlični su za pokrivanje površine i za testiranje određenih ranjivosti, ali nisu jednako učinkoviti za otkrivanje svih vrsti propusta. Antonio tumači kako je za njega tek početak kad skener pokaže da je sve čisto:
Tada krećem ručno: čitam kod gdje mogu, pratim tokove podataka, testiram rubne slučajeve na koje nitko nije mislio. Pitam se što bi se dogodilo ako pošaljem nešto što developer nije očekivao.
Kako nas crveni timovi brane od hakera i koliko su cool ta radna mjesta?
Najveći izazov? Znati kada stati
Benjamin dodaje kako u pentestingu postoji konkretan problem, a to je prevelik kontekst. Ne možeš stalno hraniti AI sa svim relevantnim podacima o sustavu koji testiraš, objašnjava. To, pak, nije dobro jer kad AI-ju nedostaje kontekst, počinje popunjavati praznine, i to ne uvijek točno.
U security kontekstu, napominje, pogrešan trag nije samo gubitak vremena, može te odvesti u potpuno krivu istragu. Suprotno tome, ljudska intuicija ne traži samo poznate uzorke.
Iskusan tester razmišlja kao netko tko želi pronaći nešto što još nitko nije vidio. Pita se: što bih ja napravio da sam gradio ovaj sustav? Ta kreativnost, sposobnost da zamisliš nešto što (još) ne postoji u bazi podataka, tu AI još uvijek gubi. Čovjek izmisli, algoritam optimizira, a AI automatizira.
Pomalo neočekivano, kao najveći izazov u otkrivanju ranjivosti Benjamin ističe da je to znati kada stati. To ne smije biti ni prerano kako ranjivost ne bi izmakla, a ni prekasno jer se lako izgubi smjer:
To zvuči jednostavno, ali nije. Kad uđeš duboko u istragu, uvijek postoji još jedan sloj. Još jedan endpoint, još jedna funkcionalnost, još jedan parametar koji se može postaviti.
Znati kada podvući crtu dolazi s iskustvom, ali ponekad treba poslušati i instinkt te biti tvrdoglav. Tako su, priča Benjamin, i otkrivene sve ove ranjivosti, jer oni su znali prepoznati da vrijedi ići dublje. Ne postoji formula, već opisuje to kao kombinaciju iskustva, intuicije i malo tvrdoglavosti.
AI je kao tvoj pas. Sjajan, dok ima svog čovjeka – i povodac
Tvrtke koje misle da su sigurne, jako se varaju
Sigurnost je proces koji mora biti kontinuiran, naglašava Danijel Teslić, voditelj Combisovog ofenzivnog security tima. Ključ je zapravo u stalnoj evaluaciji i prilagođavanju sustava, procesa, politika i ljudi, tvrdi:
Sustavi se mijenjaju. Kod se mijenja. Napadači se prilagođavaju. Ako testiraš jednom godišnje, već si u zaostatku. Kontinuirana testiranja i redovite provjere su jedini način da ostaneš korak ispred.
Propusta će uvijek biti, samo je pitanje koliko brzo ih se može pronaći i zatvoriti. Organizacije koje misle da su 100% sigurne jako se varaju. CVE brojke govore svoje, za one koji nisu upućeni, kratica je to za Common Vulnerabilities and Exposures, globalni sustav označavanja i katalogiziranja sigurnosnih propusta.
Danijel navodi kako je 2024. prijavljeno 40 tisuća ranjivosti, a prošle godine više od 48 tisuća. To je više od 130 novih CVE-jeva svaki dan. Svaki od tih CVE-jeva je ranjivost koja do tog trenutka nije bila poznata i svaka od tih ranjivosti je jedna kompanija koja je mislila da je upravo njihov softver siguran, poentira.
Njegov tim navikao je otkrivati ranjivosti, pronašli su ih, priča, i u softveru koji koristi puno različitih organizacija i to kroz razne industrije, od OT sustava, farmaceutske i kemijske industrije, pa do osiguravajućih kuća:
Ako napadač uđe u jedan sustav, može iskoristiti iste propuste i u drugim kompanijama koje koriste isti softver. Ne radi se samo o tome da smo nešto pronašli. Radi se o tome da smo identificirali potencijalni ulaz za širi napad i to prije nego što ga netko iskoristi u praksi. Samim time industrija ima priliku reagirati na vrijeme.
Kako kriptografi stvaraju kriptonit za hakere i čime se uopće bave?
Što je bilo sigurno prošle godine, danas možda nije
Možda i najvažniju lekciju firmama sumirao je Combisov tester koji je prije dvije godine također otkrio dvije zero day ranjivosti Mijo Mišić rekavši kako pentest nije papirologija za reviziju. To je stress test stvarnog stanja sigurnosti, naglasio je:
Tražite od pentestera da idu dalje od OWASP Top 10. Dajte im vremena i pristup. Pustite ih da razbijaju stvari u kontroliranom okruženju. Bolje da ranjivost pronađemo mi, nego netko tko sprema ransomware napad.
Danijel je dodao da ako se firme oslanjaju samo na alate, uvijek će biti u zaostatku. Alati hvataju poznato, navodi, a problem je ono što još nema potpis. Zato su kontinuirane provjere jedini pravi odgovor, odlučno kaže voditelj security tima u Combisu.
Njihov pristup temelji se na sustavnom građenju sigurnosti, počevši od jednostavnijih penetracijskih testiranja ključnih servisa, a zatim postupnim širenjem opsega i povećanjem kompleksnosti. No posao ne staje na pronalasku ranjivosti. Važno je i ono što dolazi nakon.
Umjesto opsežnih izvještaja koji ostaju neiskorišteni, fokus je na stvarnom otklanjanju propusta. Tu dolazi do izražaja i širina tima, koji svojim multidisciplinarnim znanjem ne pomaže samo u zatvaranju ranjivosti, već i u optimizaciji i unaprjeđenju sustava u cjelini, zaključuje Danijel.








Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na Netokraciji dopušteno je samo korisnicima koji ostave svoje ime i prezime te mail adresu i prihvate pravila ponašanja.
Pravila ponašanja
Na Netokraciji za vas stvaramo kvalitetan, autorski potpisan sadržaj i zaista se veselimo vašim kvalitetnim, kontruktivnim komentarima. Poštujmo stoga jedni druge prilikom komentiranja, kao i Zakon, držeći se sljedećih pravila ponašanja:
Kako koristimo podatke koje ostavljate? Bacite oko na našu izjavu o privatnosti.
Sve ostale komentare ćemo s guštom spaliti, jer ne zaslužuju svoje mjesto na internetu.