
 Ivan Pelivanović
24. 03. 2026.
Uz pre-seed investiciju, hrvatski dvojac želi izgraditi alat kojim bi riješili sigurnosni problem prisutan u mnogim softverskim tvrtkama.
Startup rmBug, koji su osnovali Luka Kladarić i Mario Đanić, osigurao je 400.000 eura pre-seed investicije od prvog regionalnog founders-for-founders fonda Silicon Gardens i poduzetnika Damira Sabola, suosnivača Iskona, Microblinka i Photomatha koji je prodan Googleu 2023. u najvećem hrvatskom tech exitu do danas.
Njihov alat cilja riješiti sigurnosni problem koji je u mnogim softverskim tvrtkama i dalje iznenađujuće standardna praksa – nekontroliran pristup bazama podataka.
Taj problem nije im stran. Mario više od dva desetljeća vodi distribuirane inženjerske timove u infrastrukturi i sigurnosti, a stoji i iza niza open-source alata poput Libburnije, GnomeBakera, Xfburna i Brasera, koji se i danas koriste u većini Linux distribucija. Ujedno je i jedan od prvih globalno priznatih Android Enterprise Product stručnjaka.
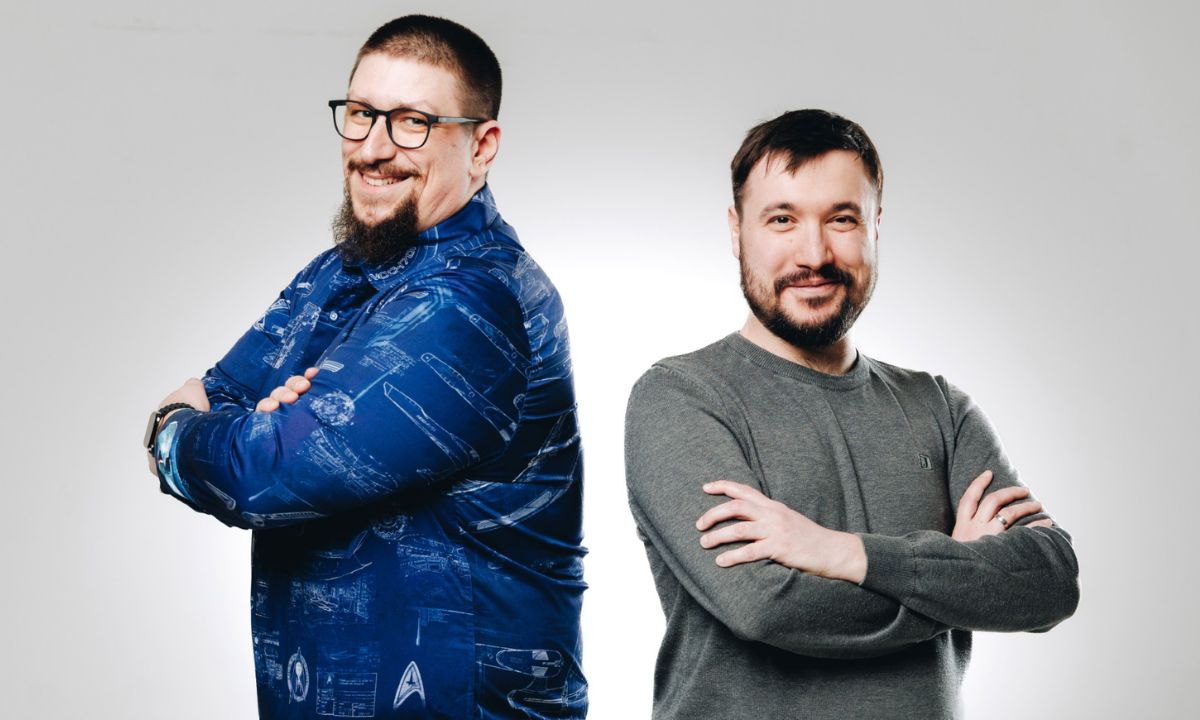
Luka ima više od 20 godina iskustva u cloud infrastrukturi. Vodio je tim u Noomu, bio CTO u Hitlistu te radio u deviantARTu i Meetupu. Kao konzultant redovito se susretao s problemom baze podataka koji su najčešće bili preširoki ili previše restriktivni, bez prave sredine.
Iz tog iskustva Mario i Luka razvili su alat koji pokušava pronaći ravnotežu između sigurnosti i praktičnosti u svakodnevnom radu razvojnih timova. Što planiraju dalje i na što će usmjeriti investiciju, otkrili su nam u nastavku.
Lozinke koje kruže Slackom
U mnogim tvrtkama pristup produkcijskim bazama podataka i dalje funkcionira kroz usmeno ili pismeno dijeljenje lozinki koje timovi međusobno razmjenjuju, a zaposlenici dobiju prvog radnog dana, ističe Mario:
Nitko ne hakira baze podataka. Svi se prijavljuju s lozinkom koja kruži Slackom i koju svi znaju. Te lozinke nikad se ne mijenjaju jer kad je jednom netko to pokušao, srušio je cijelu produkciju.
U bazama podataka su svi – podrška, operacije, analitičari, automatski procesi. A kad nešto krene po krivu, pitanje je uvijek isto: tko je bio unutra, što je napravio i kada?
U većini tvrtki na to pitanje nitko ne zna odgovoriti, objašnjava nam Mario. rmBug je zamišljen kao sloj koji se postavlja ispred baze podataka i bilježi svaki pristup, bez potrebe da developeri mijenjaju alate ili način rada.
Tehnički gledano, rmBug uvodi identitetsku autentifikaciju i audit pristupa bazama podataka. Sustav se sastoji od tri glavne komponente: agenta na računalu developera, gatewaya unutar infrastrukture tvrtke i kontrolne ploče za upravljanje pristupom.
Developer se autentificira putem postojećeg identity providera, a svi upiti prema bazi prolaze kroz gateway koji ih bilježi i kontrolira. Ideja je pritom zadržati postojeći način rada inženjera.
To znači da developeri i dalje koriste alate na koje su navikli poput psql, MySQL CLI, TablePlus ili DBeaver, govori Mario:
Ako alat traži da promijeniš način rada, inženjeri će ga zaobići. Zato smo pazili da to ne moraju.
Takav pristup nije nov u sigurnosnom svijetu. Mnogi alati koji pokušavaju nametnuti potpuno nove procese često nailaze na otpor u razvojnim timovima, pa nam Luka i Mario tvrde da su se svjesno odlučili za model koji se uklapa u postojeće razvojne workflowe.
Prvi pilot i planovi za ovu godinu
Fokus u ovoj fazi je jednostavan: što prije pokazati vrijednost proizvoda u stvarnim uvjetima, kaže Mario te naglašava kako im je Sofascore prvi design partner koji rmBug već testira na produkcijskom prometu.
Cilj je potvrditi da alat rješava konkretan problem i da ga timovi žele koristiti u svakodnevnom radu. Nakon toga slijedi skaliranje uz paralelan izazov izgradnje prodajnog kanala za segment koji dosad nije bio naviknut na ovakva rješenja.
Kako sami ističu, ne žele graditi još jedan sigurnosni alat, nego riješiti problem bez kompromisa na korisničkom iskustvu:
Želimo riješiti problem koji smo sami vidjeli, uz cijenu koja ne ostavlja prostora izgovorima, bez kompromisa na iskustvu krajnjeg korisnika. Sigurnost gotovo uvijek traži neki ustupak. Htjeli smo pokazati da ne mora.
Dodatni vjetar u leđa vide i u promjenama na tržištu. Nakon što su alati poput StrongDM-a i HashiCorp Boundaryja završili unutar velikih enterprise sustava, prostor za jednostavnija i developer-friendly rješenja ostao je otvoren, a upravo unutar tog prostora Mario i Luka grade svoje rješenje.
Prostor koji su drugi ignorirali
Većina postojećih alata za upravljanje privilegiranim pristupom (PAM) razvijena je primarno za velike enterprise organizacije i njihove sigurnosne timove. Takvi sustavi često dolaze uz složenu implementaciju, višemjesečni deployment i visoke troškove, zbog čega su manjim tehnološkim tvrtkama praktički nedostupni.
rmBug cilja upravo taj segment odnosno kompanije s deset do dvjesto inženjera koje trebaju ozbiljnu kontrolu pristupa, ali nemaju resurse za kompleksna enterprise rješenja:
Mali startup od pet inženjera zaslužuje istu razinu zaštite kao i veliki enterprise. Podataka je uvijek puno i bit će ih sve više. Danas ta zaštita nije dostupna svima i to mislimo promijeniti.
Osim same sigurnosti, tu je i širi kontekst poslovanja. Kako ističu osnivači, sve više tvrtki posebno onih koje prodaju enterprise klijentima mora jasno odgovoriti na pitanja o tome tko ima pristup podacima i kako se taj pristup kontrolira. Sigurnost više nije samo tehnički problem, nego i dio prodajnog procesa.
Nameću se i nove regulative
Sigurnosni izazovi oko pristupa bazama podataka postoje već godinama, no posljednjih godina sve više dobivaju i regulatornu dimenziju. Europska NIS2 direktiva, financijska regulativa DORA te standard PCI DSS 4.0 uvode strože zahtjeve za kontrolu privilegiranih pristupa i vođenje audit logova.
Za tvrtke koje ne zadovolje te zahtjeve predviđene su i značajne kazne, koje u nekim slučajevima mogu dosegnuti deset milijuna eura ili dva posto globalnog prihoda, Mario upozorava:
To više nisu preporuke nego obveze. Takav regulatorni pritisak jedan je od razloga zašto tržište alata za upravljanje privilegiranim pristupom (PAM) posljednjih godina brzo raste.
Procjene govore da bi moglo narasti s oko 5 milijardi dolara danas na više od 20 milijardi do kraja desetljeća.
Izlazak na tržište
No za rmBug je važnije ono što dolazi odmah. Proizvod već prolazi prve validacije, a 31. ožujka izlaze pred širu publiku s podrškom za MySQL, MariaDB i PostgreSQL – bazama s kojima većina timova zapravo i počinje. Uz to, dolazi i podrška za AI agente s odvojenim sigurnosnim politikama, potpuni audit trail te mogućnost rada unutar sandbox okruženja.
Što dalje, kažu, uvelike će ovisiti o tome kako tržište reagira. U planu su širenje na druge tipove baza podataka, ali i nove funkcionalnosti poput analize pristupa i automatiziranih upozorenja. Nova investicijska runda nije isključena, no bez žurbe, zaključuje Mario:
Razgovori uvijek postoje, ali tražimo partnere koji razumiju problem i način na koji radimo. Ne tražimo smarter than money partnere, tražimo one s kojima možemo graditi transparentno i dugoročno jer ipak ćemo zajedno provesti jedno duže vrijeme.








Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na Netokraciji dopušteno je samo korisnicima koji ostave svoje ime i prezime te mail adresu i prihvate pravila ponašanja.
Pravila ponašanja
Na Netokraciji za vas stvaramo kvalitetan, autorski potpisan sadržaj i zaista se veselimo vašim kvalitetnim, kontruktivnim komentarima. Poštujmo stoga jedni druge prilikom komentiranja, kao i Zakon, držeći se sljedećih pravila ponašanja:
Kako koristimo podatke koje ostavljate? Bacite oko na našu izjavu o privatnosti.
Sve ostale komentare ćemo s guštom spaliti, jer ne zaslužuju svoje mjesto na internetu.