Facebook u stopu prati Google i Mozillu, barem što se tiče angažiranja hakera da testiraju sigurnost njihovog sustava. Facebook počinje nagrađivati osobe koje uspiju naći i prijaviti grešku, bug ili sigurnosti propust s 500 ili više dolara, posebice ako se radi o većem propustu, navodi Computerworld.
Dropbox, sustav za organizaciju i čuvanje podataka na Internetu, je prema najavi na blogu poslao upozorenje oko stotini korisnika čiji su Dropbox podaci otvoreni zahvaljujući bugu koji je omogućavao pristup uz e-mail, ali bez lozinke. Navedeni bug je bilo moguće iskoristiti samo oko 4 sata i prema upozorenju samo ga je jedan jedini korisnik iskoristio kako bi otvorio profile drugih korisnika.
Dropbox je priznao postojanje izuzetno problematičnog buga koji je omogućava bilo kome da pristupi podacima korisnika Dropboxa upisujući vezanu e-mail adresu i bilo koju lozinku. Ovaj zabrijanjavajući bug bio je prisutan oko 4 sata koliko je Dropboxu trebalo da ga odstrani, a tvrde kako je utjecao na manje od 1 posto svih profila koji su tada bili logirani.
Facebook Login ApprovalFacebook je od jučer omogućio svojim korisnicima još jednu sigurnosnu mjeru u spriječavanju neovlaštenog korištenja Facebook profila, naziva Facebook Login Approval.
Lockitron je set koji se sastoji od internetske aplikacije i hardverskog dijela, odnosno same brave, a njime možete otključavati i zaključavati vrata gdje god da se nalazite.
Na GoogleAppsovom YouTube kanalu pojavio se 7-minutni video u kojem Google prezentira neke mjere sigurnosti u svojim podatkovnim centrima diljem svijeta. Kako su informacije o takvim mjestima često dobro čuvane i možemo vidjeti tek fotografije ponekog podatkovnog centra, ovakav video daje stvarniji prikaz.
Danas je otkrivena sigurna greška na Twitterovoj web stranici. Bez ulaženja u tehničke detalje, na vašem timelineu se mogu pojaviti tvitovi koji su dugačke debele linije crne ili neke druge boje. Dovoljno je samo preći mišem preko te linije, i ona će automatski ispuniti polje za slanje poruke nekom kodom i poslati ga.
Dakle, ako koristite web sučelje odnosno Twitter.com, nipošto nemojte označavati ili klikati te linije.
Ako ste primijetili da vam se s profila na Twitteru šalju javne i privatne poruke za koje znate da ih sigurno niste sami napisali, moguće je da vam je kompromitiran profil. Da, hakirani ste! Srećom, nije sve propalo i svoj profil možete spasiti.
Izmjena lozinke i pregled aplikacija koje koristite samo su neki od načina na koje možete ponovno zaštiti svoj profil na Twitteru.
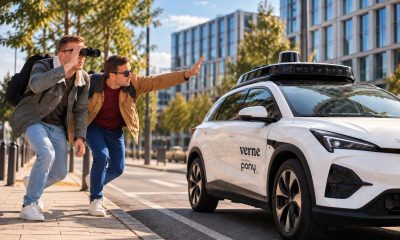
Nakon što smo u Zagrebu bezuspješno pokušali uhvatiti Verneov robotaksi putem Uberove aplikacije, zvijezde su se posložile i mi smo dobili poziv koji se ne odbija.
Dok neke tvrtke nastavljaju i zapošljavati i ulagati u AI, druge su odabrale samo potonje. Kako različite tvrtke pristupaju promjenama na tržištu, doznali smo na Automation Summitu.
Gamepires, koji stoji iza igre SCUM, smanjuje broj zaposlenih zbog zahtjevnih tržišnih uvjeta. Objava dolazi nekoliko mjeseci nakon što je studio preuzeo britanski Splash Damage.