

 Ivan Pelivanović
25. 03. 2025.
Etički razbijač lozinki otkrio nam je tajne Cracka, sadašnjost i budućnost kriptografije te pokušao odgonetnuti hoće li svaka tvrtka uskoro trebati svog kriptografa!
Potreba za kriptografima eksponencijalno raste kako se naše aktivnosti sele u digitalni prostor. A već su se u dobroj mjeri preselile – svakodnevno razmjenjujemo ogromne količine podataka, od poslovnih informacija, bankovnih transakcija do privatnih poruka. Tim se podacima izlažemo jer su oni potencijalna meta kibernetičkog napada, kaže nam Marino Rabuzin, certificirani etički haker i stručnjak za penetracijska testiranja u Combisu.
No upravo u tome krije se supermoć zanimanja koje smo ovom prilikom željeli detaljnije istražiti. Marino ne bježi od usporedbe kriptografa sa superjunacima:
Kriptografija je hakerima i ostalim zlonamjernim igračima „kriptonit“, ako se mogu poslužiti Superman analogijom. Ona je ono što napadačima oduzima moć, držeći naše podatke izvan njihovog dosega.
Pogledamo li statistike o porastu kibernetičkih napada iz godine u godinu, jasno je da nam kriptografija postaje „najbolji digitalni prijatelj“.
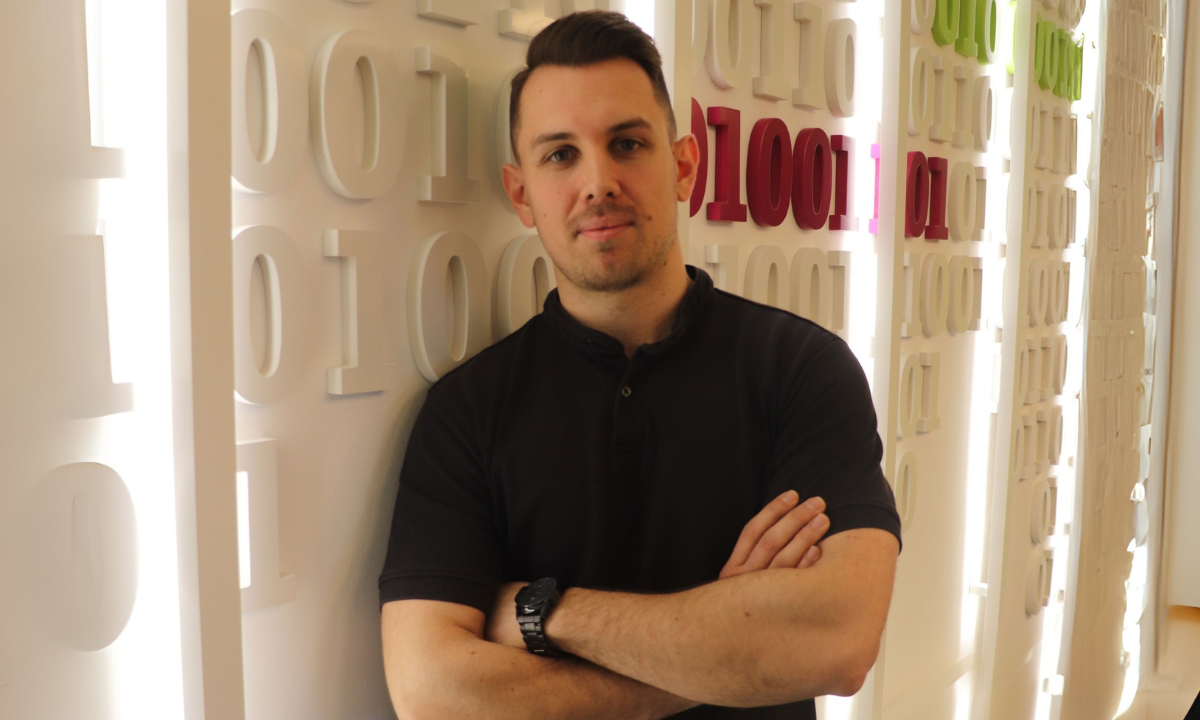
Danas ona štiti svakoga od nas, više nije rezervirana samo za banke, velike tvrtke ili državu, napominje. Doznajemo i kako to konkretno izgleda:
Svaki put kad se logiramo na neki od svojih računa, plaćamo online ili šaljemo poruku, oslanjamo se na nju. Bez kriptografije, internet bi bio kao kuća bez vrata, svatko bi mogao ući i uzeti što hoće.
Nevidljivi čuvar digitalnog prostora
Marino tvrdi kako je kriptografija posvuda oko nas, samo što je većinom ne primjećujemo. Uspoređuje to sa strujom o kojoj ni ne razmišljamo sve dok je ne nestane. 🙂
Da nam ne kažu kako nismo definirali što je to uopće – kriptografija je metoda zaštite informacija tako da ih mogu pročitati samo oni kojima su namijenjene. To se postiže pretvaranjem podataka u kodirani oblik, koji se može dešifrirati samo uz pomoć posebnog ključa. Na taj način, kriptografija čuva privatnost i sigurnost podataka na internetu i u komunikacijama.
Uzmimo nešto što svi koristimo svaki dan, npr. WhatsApp. Kad pošaljete poruku prijatelju, ona je zaštićena ‘end-to-end’ enkripcijom. To znači da je jedino vi i vaš prijatelj možete pročitati. Čak ni WhatsApp ne može vidjeti sadržaj, što je zapravo prilično moćno.
A kad plaćamo nešto online ili koristimo mobilno bankarstvo? Svaka ta transakcija je kriptografski zaštićena. Sjećate se one dvofaktorske autentifikacije kad dobijete kod na mobitel? I to je kriptografija na djelu. Ona stvara jedinstveni kod koji vrijedi samo nekoliko minuta.
Čak i kad otključavate mobitel otiskom prsta, iza toga stoje kriptografski mehanizmi koji provjeravaju jeste li to stvarno vi.
Dakle, što god da radimo na internetu vezano je uz neki oblik kriptografije. Možemo je pronaći i kod otvaranja gotovo svake ozbiljnije web stranice gdje je prisutan HTTPS protokol koji možemo prepoznati po zelenom lokotu prikazanom u web pregledniku. Često korporacijski firewallovi ni ne dozvoljavaju pristup stranicama koje nisu u skladu s tim protokolom.
Treba li svakoj tvrtki kriptograf?
Budući da poslovanje svega seli u digitalni prostor, a zaštita podataka je imperativ, zanima nas hoće li svaka tvrtka imati potrebu za svojim kriptografima. Marino nam bez razmišljanja odgovara:
Potreba za stručnjacima u području kriptografije i sigurnosti podataka raste eksponencijalno. I to nije samo zbog porasta kibernetičkih napada, već i zbog širenja digitalne površine koju treba štititi.
Podsjeća na eksploziju rada od kuće što je dovelo do velikog sigurnosnog izazova jer su stotine ili tisuće kućnih mreža postale dio korporativne mreže. Tu je i boom IoT uređaja, od pametnih žarulja do industrijskih senzora. Svaki od njih potencijalna je ulazna točka za napadače i svi oni trebaju kriptografsku zaštitu, navodi.
Ipak, većina tvrtki nema vlastite kriptografe, već unajmljuje vanjske stručnjake, kaže Marino:
Možda će se to mijenjati u budućnosti. Jer, kako digitalna sigurnost postaje sve kritičnija za poslovanje, tvrtke će htjeti imati barem osnovno in-house znanje iz ovog područja. Neće svi trebati vrhunske kriptografe, ali osnovno razumijevanje kriptografije i sigurnosnih principa postat će dio osnovnih poslovnih kompetencija.
Gdje nastaju kriptografi?
Nemamo dovoljno stručnjaka u ovom području. I to nije samo problem Hrvatske već i globalni. Kod nas je možda još i izraženiji zato što smo malo tržište, pojašnjava Marino. Međutim, ističe kako ima i dobra vijest.
Stvari se mijenjaju, kaže uz argumentaciju kako je to vidljivo u inicijativama visokoškolskih ustanova. Sveučilišta nude specijalizirane programe na svim razinama, od preddiplomskih do postdiplomskih studija iz kibernetičke sigurnosti.
Drago mi je vidjeti da se razvija interdisciplinarni pristup. Nije dovoljno samo razumjeti tehnički aspekt kriptografije. Potrebno je razumjeti i pravni okvir, i poslovne procese, i psihologiju korisnika.
Najveći prostor za poboljšanje vidi u praktičnoj edukaciji. Iako nema dvojbi da je teorija važna, trebamo više hands-on treninga, više CTF (Capture The Flag) natjecanja, više realnih scenarija, tvrdi naš sugovornik.
U našoj branši, iskustvo je neprocjenjivo.
Također, mislim da bi tvrtke trebale više ulagati u razvoj vlastitih kadrova. Ne možemo očekivati da će fakulteti sami riješiti ovaj problem. Potrebna je suradnja akademske zajednice i industrije.
Čime se bave stručnjaci kriptografije?
U Combisu, stručnjaci kriptografije organizirani su u tri posebna tima. Marino objašnjava kako se prvi tim bavi implementacijom kriptogafije u informacijskim sustavima. Oni su ti koji odlučuju koji algoritmi i protokoli će se koristiti, kako će se upravljati ključevima, kako implementirati autentifiaciju te su oni ti koji se brinu za sigurnost.
Drugi tim je tim za tesitranje sigurnosti i implementiranje kriptogafije te ujedno tim našeg sugovornika koji ističe:
Mi smo ti „konstruktivni skeptici“ koji pokušavaju pronaći rupe u implementaciji. Simuliramo stvarne napadače da vidimo hoće li sustavi izdržati.
Treći tim se bavi kriptografskim normama te pomažu klijentima da usklade svoje sigurnosne prakse s različitim standardima i regulativama krenuvši od dobro poznatog GDPR-a, NIS2 do ISO 27001.
Ono što je posebno zanimljivo u našem poslu je da se ta tri tima stalno preklapaju i surađuju. Nije dovoljno samo implementirati kriptografiju već morate je i testirati. Nije dovoljno samo testirati, već morate osigurati usklađenost sa standardima.
I to je ono što me najviše veseli kod ovog posla. Stalno učite, stalno se prilagođavate, stalno otkrivate nešto novo. Nikad nije dosadno.
Razbijači lozinki
Laicima je možda i najzanimljivija aktivnost kriptografa razbijanje lozinki, to se često može vidjeti i u filmovima. Marino nam kaže kako ih i sam koristi tijekom penetracijskih testiranja kako bi provjerio koliko su sustavi sigurni.
Poznate razbijače lozinki „Crack“ i „John the Ripper“sigurnosni stručnjaci koriste u dobre svrhe, no oni mogu biti iznimno opasni u krivim rukama, objašnjava:
Ako se negdje nalazi hash lozinke, moguće ga je probiti pomoću programa za razbijanje lozinki. Hashiranje lozinke je proces u kojem se lozinka korisnika pretvara u jedinstveni niz znakova fiksne dužine. Važno je napomenuti kako je ovo proces koji je moguće obaviti samo u jednom smjeru, što znači da nije moguće na jednostavan način vratiti lozinku iz proizvedenog hasha.
Do ove opasnosti najčešće dolazi u slučaju nepridržavanja preporučenih sigurnosnih politika. Rabuzin kaže:
Svaki od navedenih razbijača lozinki koristi postojeće kolekcije, ili kolokvijalno nazvane „rječnike“, opće poznatih lozinki koji su u nekim napadima bile probijene. I tu dolazimo do najvećeg problema. Ljudi i dalje koriste iste lozinke na više mjesta, često prejednostavne, poput “123456” ili “password”.
Umanjiti učinke potencijalne opasnosti možemo vrlo jednostavno, tvrdi Rabuzin:
Ako bi svi koristili složene, jedinstvene lozinke i upravitelje lozinki, učinkovitost ovih alata bi drastično pala. To je kao zaštita doma, ako ostavimo ključ pod otiračem, nije problem u lopovu, nego u lošoj sigurnosnoj praksi.








Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na Netokraciji dopušteno je samo korisnicima koji ostave svoje ime i prezime te mail adresu i prihvate pravila ponašanja.
Pravila ponašanja
Na Netokraciji za vas stvaramo kvalitetan, autorski potpisan sadržaj i zaista se veselimo vašim kvalitetnim, kontruktivnim komentarima. Poštujmo stoga jedni druge prilikom komentiranja, kao i Zakon, držeći se sljedećih pravila ponašanja:
Kako koristimo podatke koje ostavljate? Bacite oko na našu izjavu o privatnosti.
Sve ostale komentare ćemo s guštom spaliti, jer ne zaslužuju svoje mjesto na internetu.