
 Goran Duškić
15. 03. 2024.
Bliži se 40-godišnjica najstarije domene. A što kad su nove i potencijalno opasne - i za tvrtke i pojedince?
Kada sam počeo raditi na WhoAPI (op.e. platformi koja omogućuje napredno pretraživanje internetskih domena) nisam imao dubinsko razumijevanje podataka koje naši API-ji dostavljaju klijentima. Ne samo to, već sam pojam API mi je bio slabije poznat i morao sam rukama i nogama mahati kako bi sugovornici razumijeli čime se tvrtka iza čudnog imena bavi. Takvi razgovori bi uglavnom završili zaključkom “nešto s domenama”.
Danas imam itekako bolje razumijevanje o tome te bih volio svoja saznanja podijeliti sa širom publikom. Kad bolje nego na dan kad je registrirana prva domena – 15. ožujka. (U pitanju je bila domena symbolics.com 1985. godine. Sljedeća je 40, jubilarna!)
U spomen na najstariju domenu, pred vama je tekst o domenama koje su tek registrirane. U retcima niže želim vam otkriti zašto su nove domene potencijalno opasne i zašto je datum registracije domene važna informacija. Osobno sam upravo zbog datuma reigstracije domene i počeo dublje razumijevati probleme koje naš proizvod rješava. Jedan od naših API-ja (Whois API), između ostalog, našim klijentima dostavlja informaciju o datumu registracije domene.
Zašto je ta informacija važna i vrijedna, možda se pitate…
No, za početak, što su to novo ili nedavno registrirane domene?
Nedavno registrirane domene (NRD) odnose se na domene koje su nedavno registrirane, često unutar posljednjih nekoliko dana ili tjedana. Svaka domena je u jednom trenutku nova, no problem je što se neke nove domene otvaraju sa zlom namjerom – a najlakše i najbolje ih je srezati u samom početku. Zbog toga praćenje NRD-ova čini bitan segment u kibersigurnosti.
Zlonamjerna upotreba novih ili nedavno registriranih domena je zbilja šarolika:
- Phishing napadi: NRD-ovi se koriste za stvaranje web stranica koje imitiraju legitimne web stranice, varajući pojedince da otkriju osjetljive informacije.
- Distribucija malwarea: Kibernetički kriminalci distribuiraju malware putem NRD-ova, što dovodi do krađe podataka ili neovlaštenog pristupa. Za primjer pogledati moj članak o domeni iz Wannacry.
- Komandni i kontrolni serveri: NRD-ovi olakšavaju upravljanje mrežama kompromitiranih računala (botnetima), koordinirajući napade ili kradući podatke.
- Spam kampanje: NRD-ovi pomažu u zaobilaženju filtera e-pošte u spam kampanjama, povećavajući šanse da primatelji kliknu na zlonamjerne poveznice.
- Domain Squatting i Typosquatting: Taktike poput ovih varaju korisnike da posjete zlonamjerne stranice, potencijalno za phishing ili distribuciju malwarea.
Tu je još niz drugih razloga, a kako je jasno iz već priloženog, praćenje nedavno registriranih domena (odnosno datuma registracije domene) vitalno je za kibersigurnost, omogućavajući timovima da proaktivno identificiraju prijetnje, provedu obrambene mjere i provode istraživanja o prijetnjama.
Što kad znamo datum registriranja nove domene?
Neki od vas se vjerojatno pitaju: “U redu, u čemu je problem? Whois nam može dati datum registracije i tako ćemo saznati da je domena nova i potencijalno opasna.”
To je istina, ali iza te rečenice stoji jedan veliki ALI. Trenutno imamo oko 1500 domenskih nastavaka i datum registracije je sve teže saznati. Riječ je o 1500 Whois baza. Svaka država ima svoju: hrvatski Whois, njemački Whois, kanadski Whois.
Svaki nastavak, uključujući i one za koje vjerojatno niste čuli, ima svoj Whois. Pa tako postoji Whois za .men, Whois za .gle i Whois za .cool.
A koliko je domena registrirano? 359.8 milijuna trenutno aktivnih domena, po posljednjem istraživanju. Da, daleko smo dogurali od prve symbolics.com domene. Tu problemi ne prestaju. Neću dublje ulaziti u tematiku Whoisa, jer znam da je ta tema većini zanimljiva poput tofua nekome tko nije vegan. Ali ću spomenuti da su Whois i datum registracije tek drugi korak.
U kibernetičkoj sigurnosti se datum registracije traži tek nakon što otkrijemo sumnjivca. Postoje slučajevi gdje kriminalci urade štetu prije nego stručnjaci za kibernetičku sigurnost traže datum registracije.
Nedavno sam na tu temu razgovarao sa klijentom iz Ethereum Foundation. Kako oni kažu, dok mi tražimo datum registracije, već je kasno i šteta je učinjena. Oni žele istog trena kada netko registrira domenu koja je potencijalno opasna po njih, dobiti tu informaciju.
Recimo da netko registrira Ethereum .nesto, to može predstavljati opasnost ako netko varkom ponudi otkup ETH ili neki oblik investicije. (Na sličan način sam dobio investiciju od Dave McClure iz 500 Startupa kada sam ga na pozornici upitao “Zamislite da netko registrira domenu DaveMcClureSucks.com”.) To je uvijek bio problem velikim tvrtkama, a kako je Bitcoin ponovno na rekordnim razinama to je idealan tajming za ovaj oblik prijevara prema tvrtkama u crypto industriji.
Kako se zaštiti?
Ono što svakako želite prije otkrivanja osjetljivih podataka ili prilikom online kupovine napraviti jest – otkriti reputaciju domene. Zato je naša tvrtka između ostalog i napravila Domain Score API koji na brzi i automatizirani način otkriva jednu vrstu autoriteta domena, baziranog na našem algoritmu. Ali ovaj članak nije reklama, pa ću napisati jednostavne i besplatne savjete za provjeru.
Uzmimo za primjer hrpost.life/hr iz slike ispod. Možemo pokušati otvoriti stranicu i pogledati je li nešto sumnjivo. Ako se sve čini u redu, nastavljamo dalje sa analizom.
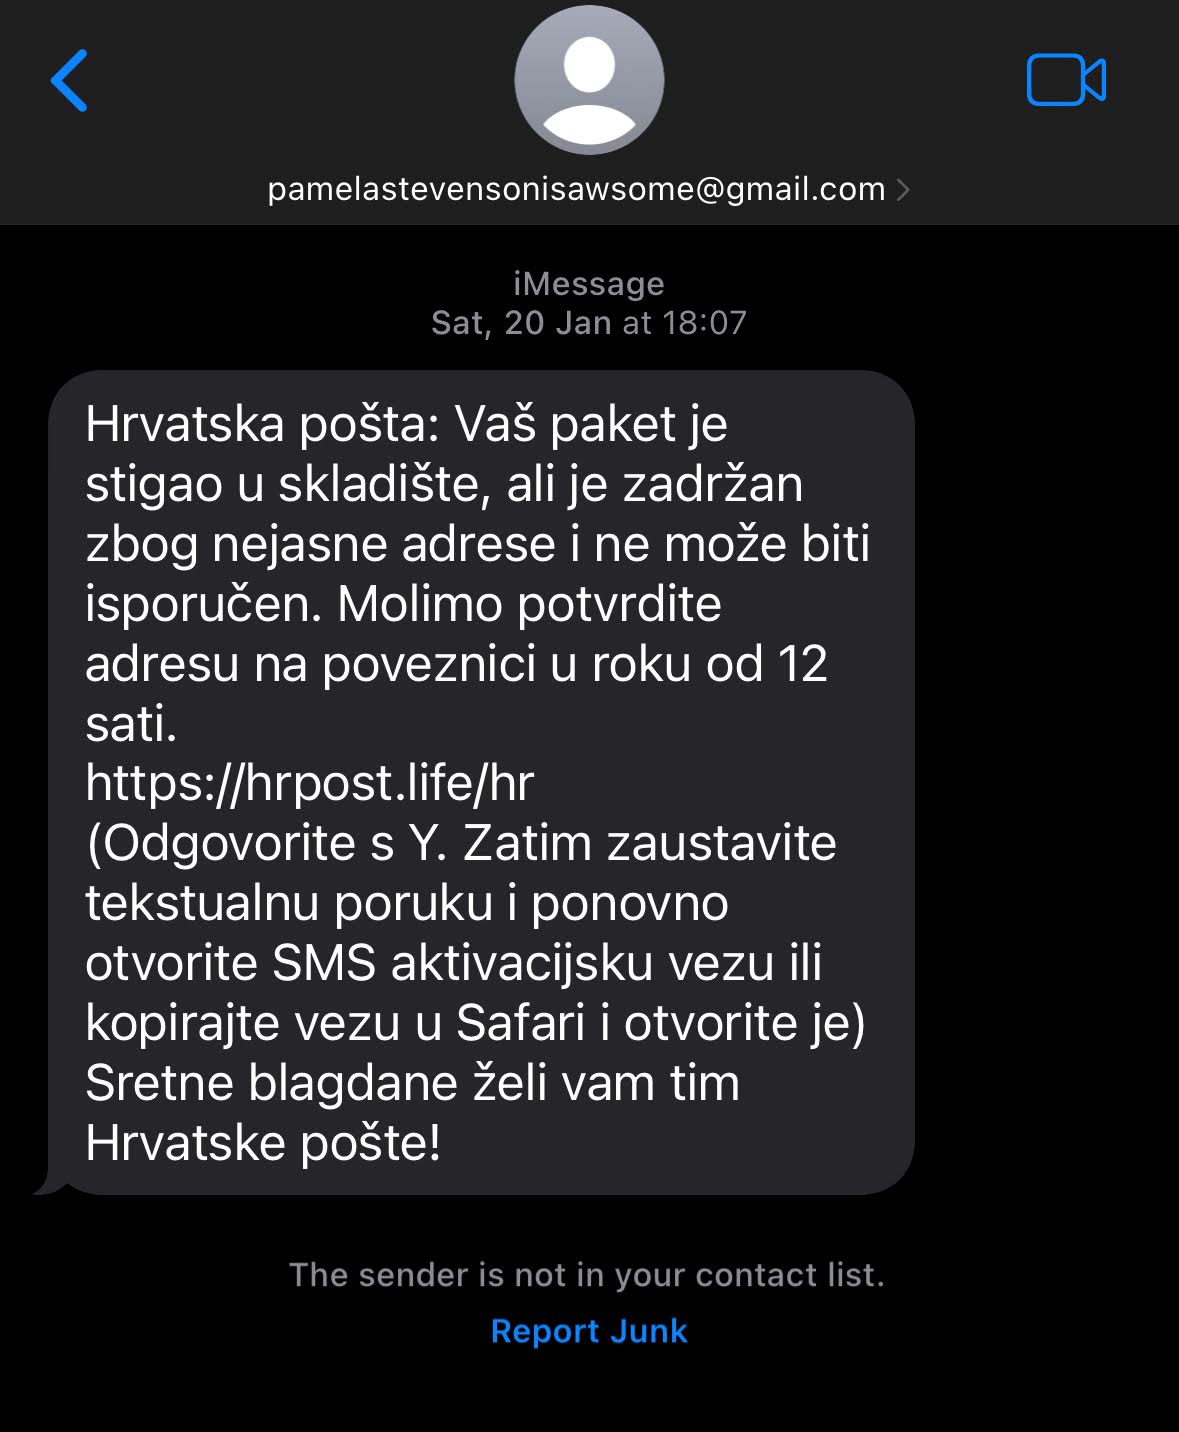
Korak 1. Analizirati web stranicu koja se otvara na domeni
Provjerimo informacije na whois platformi i saznajemo je li domena registrirana nedavno ili prije niz godina, kako bi trebao biti slučaj kod pošte, banke i sličnih uglednih institucija koje su često žrtve napada. Kako sam prije pisao, Whois se mora provjeriti za svaki domenski nastavak (u ovom slučaju Whois .life).
Kako vidimo na slici ispod, domena hrpost.life je registrirana 18. siječnja 2024., svega dva dana prije slanja SMS poruke koja je poslana 20. siječnja 2024.
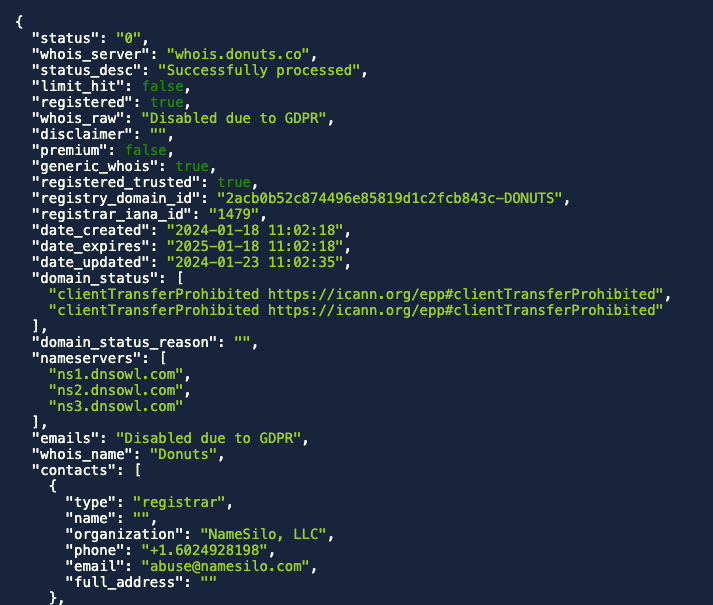
Korak 2. Analizirati Whois domene
U primjeru iznad imamo dokaz da je nešto izuzetno sumnjivo (dobili ste čudnu poruku od nekoga tko se predstavlja kao pošta, a domena je stara dva dana) i tu je istraga završila.
Ako je domena stara 2-3 godine, a radi se o primjerice o online kupovini, onda možemo dodati još jedan korak.
Ja obično koristim SEMRush, gdje provjerim koliko posjetitelja dolazi na stranicu putem Google tražilice (jedna vrsta autoriteta koji određuje Google), kao i druga vrsta autoriteta domene koju dodjeljuje SEMRush (vidljivo kao Authority Score).
Korak 3. Analizirati SEMRush statistiku
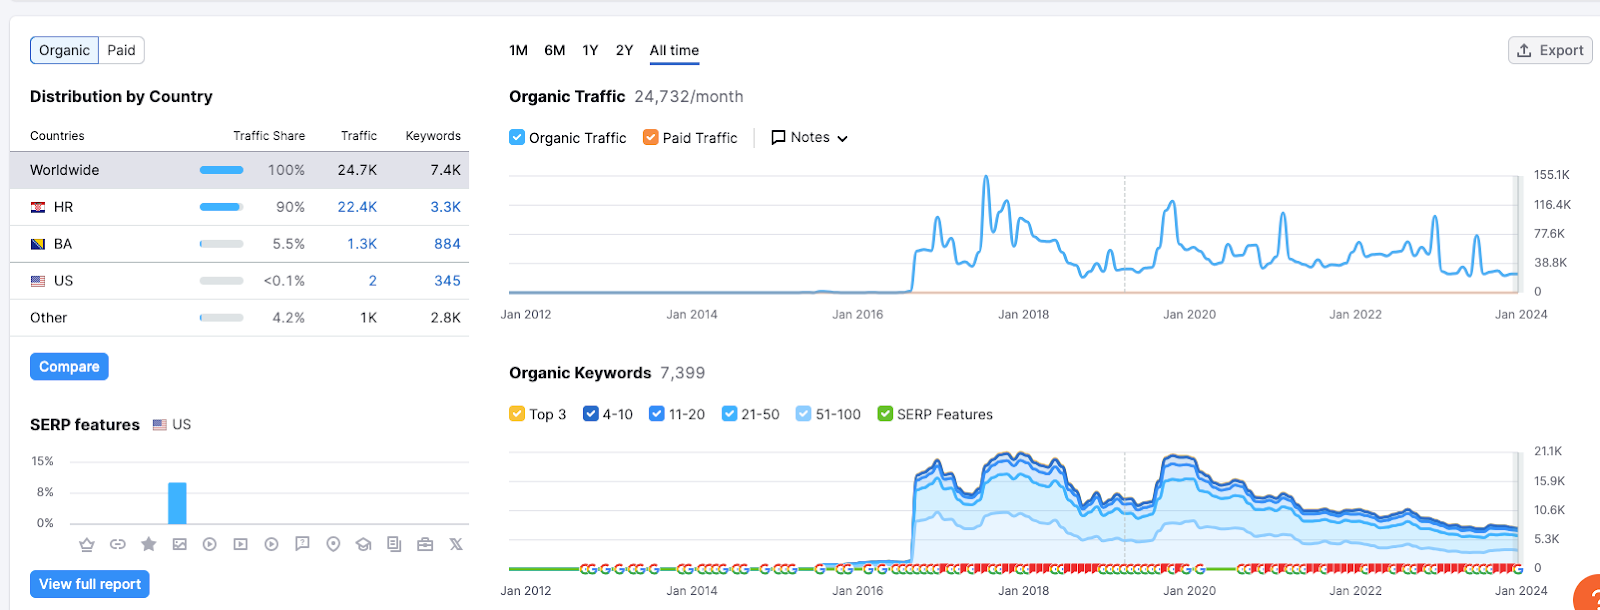
SEMRush statistika za netokracija.com (slika gore) otkriva da je riječ o solidnoj reputaciji jedne web stranice koja aktivno radi dugi niz godina.
Ovime bi naša analiza završila i samim time se približavamo kraju ovog članka. Želim vam se zahvaliti na čitanju u nadi da sam nekome pomogao pri otkrivanju prijevara kojih nažalost ima sve više.
Kako vidimo po statistici, internet penetracija i tehnološka pismenost u Hrvatskoj je još uvijek preniska i nadam se da će se to popraviti u narednim godinama kako bismo nastavili hvatati korak sa europskim i svjetskim standardima.








Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na Netokraciji dopušteno je samo korisnicima koji ostave svoje ime i prezime te mail adresu i prihvate pravila ponašanja.
Pravila ponašanja
Na Netokraciji za vas stvaramo kvalitetan, autorski potpisan sadržaj i zaista se veselimo vašim kvalitetnim, kontruktivnim komentarima. Poštujmo stoga jedni druge prilikom komentiranja, kao i Zakon, držeći se sljedećih pravila ponašanja:
Kako koristimo podatke koje ostavljate? Bacite oko na našu izjavu o privatnosti.
Sve ostale komentare ćemo s guštom spaliti, jer ne zaslužuju svoje mjesto na internetu.