
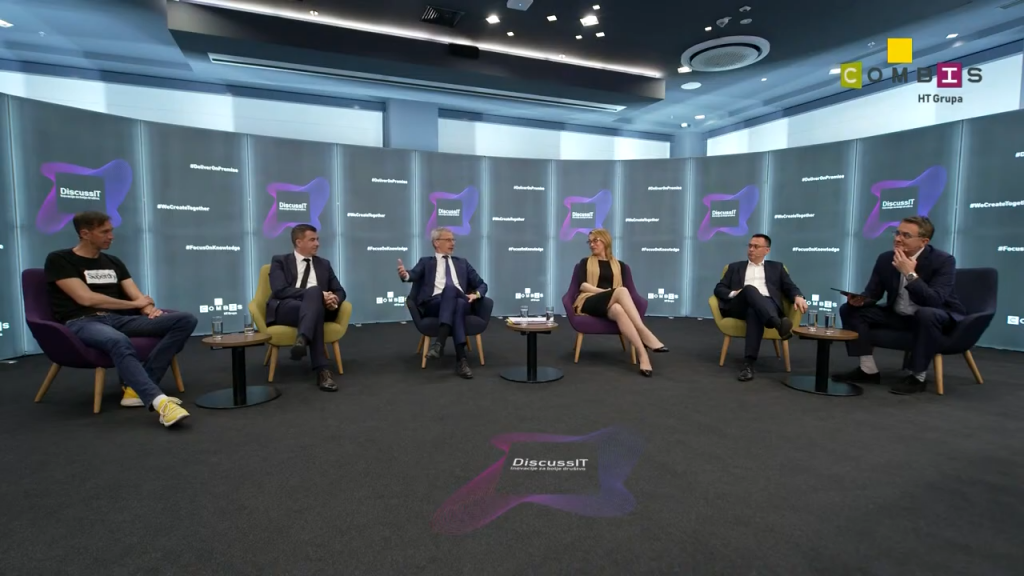
Bilo da je u pitanju sigurnost jednog servera ili cijelog računalnog centra, plaćanje kriptovalutama ili mobilnim bankarstvom - prijetnje uvijek postoje. Pitanje je samo koliko smo spremni ako se one ostvare, a upravo je to bila jedna od ključnih tema Combisovog DiscussIT panela.
U srijedu, 5. svibnja održao se prvi Combisov panel na temu digitalizacije i novih promjena u svijetu financija, ali i povezane teme cyber sigurnosti. Na panelu su sudjelovali predsjednica uprave Raiffeisenbank Hrvatska Liana Keserić, guverner Hrvatske narodne banke Boris Vujčić, glavni direktor Combisa Goran Car, poduzetnik Hrvoje Prpić i član uprave Sberbanka Roberto Bitunjac.
Tako su se već na početku ispreplele zanimljive perspektive iz svijeta kriptovaluta, IT industrije i banaka, ali i tokova fintecha te institucija poput HNB-a koje moraju odgovarati na sve te novonastale okolnosti u svijetu.
Za početak, važno je bilo upoznati se s utjecajem tih okolnosti na financijsku industriju i digitalizaciju općenito. Iako je pandemija upisala u povijest još jednu krizu, već znamo da su online kupovina i mobilno bankarstvo doživjeli procvat proteklih godinu dana. Procjenjuje se da je pandemija ubrzala primjenu tehnologija za 5 godina. Između ostalog, te nove navike neće nestati, više od trećine potrošača planira nastaviti plaćanja putem mobitela i interneta.
A jedna od sve popularnijih stvari koje su počele interesirati širu javnost su i kriptovalute.
Kriptovalute neće zaživjeti kao mainstream, čvrsto tvrdi guverner


Bitcoin je početkom 2021. opet strelovito narastao, a novi trendovi poput non-fungible-tokena iliti jedinstvenih digitalnih umjetnina pomiču granice toga što je zapravo mainstream pogotovo kad je u pitanju javnosti slabo dokučiva tehnologija blockchaina na kojoj se sve to zasniva. Ako vam treba podsjetnik, zavirite u našu arhivu.
Ipak, guverner HNB-a ne smatra da će kriptovalute zaživjeti kao valuta u pravom smislu riječi. Ističe da su one danas više koriste kao vrsta financijske imovine, a slabo za transakcije.
Osnovni problem kriptovaluta, primjerice bitcoina, je to što nije stabilan u vrijednosti. Rješenje za to su bili stable coinovi, ali oni imaju opet neke druge probleme. Znamo da je Facebook pokušao nešto napraviti s Librom pa se opet suočio s dosta regulatornih problema. No, ono što sada vidimo jest da su to valute koje prvenstveno služe kao vrsta financijske investicijske imovine, ali nisu zaživjele kao nešto što bi bilo opće prihvaćeno i ne vjerujem da u principu hoće.
Smatra guverner i kako je razlog tome što su (po njegovu mišljenju) fiat valute ipak “jednostavnije, stabilnije i sigurnije te se može više transakcija u njima obavljati po nekoj jeftinoj cijeni”. Koliko god to nekima bili prijeporni navodi, vrijedi napomenuti da i Boris Vujičić ističe kako su kriptovalute osvijestile potrebu da se centralna bankarska industrija i bankarska industrija trebaju pomaknuti u smjeru osiguravanja jeftinijeg platnog prometa na međunarodnoj razini. Kao što ste možda osjetili i na svom novčaniku, marže i cijena usluga međunarodnog prometa daleko su veće nego što to tehnološki trebaju biti.
Naravno da je tu stranu kriptovalutama držao Hrvoje Prpić koji je naveo i kako se bitcoin pretvara u nešto što se može “definirati kao digitalno zlato”. Ista pitanja koja se postavljaju danas za kriptovalute, mogu se postaviti i za zlato. Možda će njegovu poantu najbolje ocrtati jedan nagrađivan video koji zaslužuje da ga se u tom kontekstu podijeli:
Čim se priča o financijama i digitalizaciji neizostavna tema je i cyber sigurnost.
A znamo već da Hrvatska nije u idealnoj poziciji po tom pitanju. U Europi, sigurnost domaćih računalnih sustava nalazi se na 10. mjestu, što nije zavidna brojka. Da, ulagati u infrastrukturu i stručnjake koji će sigurnost održavati na zavidnoj razini nije ni jeftino ni jednostavno. Međutim, ni u doba korone napadači ne spavaju, dapače, još su aktivniji te povećavaju obujam napada što znači i više uspješnih proboja, a što u konačnici donosi dodatne financijske gubitke u ovom teškom razdoblju.
Srećom, kako ističe Goran Car, svjesnost o važnosti sigurnosti i razgovori na temu puno su intenzivniji nego prije par godina, a isto tako su se povećala i ulaganja – što je pozitivan znak.
No, ono što mislim samo da zaboravljamo u čitavoj toj priči je da i suprotna strana napreduje jednako kao i naša. Znači, napadi su sofisticiraniji, hakeri također istražuju nove tehnike. Tako da, nije stvar u tome da li napredujemo, rekao bih da obje strane napreduju. Pitanje je zapravo da li mi napredujemo dovoljno brzo jer mi smo ti koji uvijek moraju biti korak ispred napadača.
U 30 utakmica, mi se moramo obraniti 30 puta – haker treba uspjeti samo jednom. I tu dolazimo do toga da moramo malo brže trčati. Čak i kada nas prestignu, moramo biti dovoljno brzi da ih sustignemo i opet pretečemo. Da taj napad što prije otkrijemo i da na kraju šteta bude što manja.

Rizici i prijetnje uvijek postoje, njih je nemoguće u potpunosti otkloniti, i toga moramo biti svjesni, istaknuli su svi sugovornici. Ipak, na neke najčešće prijetnje možemo biti spremniji. Jedan od najpoznatijih načina napada je phishing. Za primjer, Hrvoje Prpić je objasnio i jednu hipotetsku situaciju:
Da bi haker ušao u tvrtku, prvo zove centralu. Kad dobije centralu, traže da ga spoje s IT odjelom. Spajaju ga s IT odjelom i tamo se javlja jedan od zaposlenika. Haker pita “možete li mi napraviti ponudu”, a on kaže “ali dobili ste IT odjel”, haker se ispričava i pita mogu li ga ipak oni prespojiti s odjelom prodaje da ne zove sada opet centralu. IT-jevac ga spaja s odjelom prodaje, tamo se javlja prodavačica.
Haker je već prije naučio tko je voditelj IT odjela i kaže “E pozdrav, ja sam Mario, rekao mi je Perica (voditelj odjela) da vam treba resetirati računalo, vi ste Andrea?”, kolegica odgovara “Ne, Marija je…”, a haker uzvraća “E da, Marija, Marija, možete mi reći samo koja vam je lozinka za ulaz u vaš sustav. Marija vidi na zaslonu da je spojen čovjek iz IT odjela i da zna tko su mu kolege – Marija daje svoju lozinku.
Kraj priče, početak napada.
Kako se o sigurnosti brine u vašoj tvrtki? Lako je provjeriti…
Upravo zbog spomenutih stvari bitno je da se ulaže ne samo u infrastrukturu već i u ljude – da ih se educira o mogućim propustima i načinima napada, dodaje Liana Keserić.
Te edukacije moraju ići i prema unutra i prema van. Prema van znači prema klijentima, na jedan neinvazivan, ali na vrlo praktičan način upućivati klijente na što trebaju paziti sa svoje strane. Ali posebno je važno da naši kolege iznutra, koji su ambasadori sigurnosti i naših proizvoda i usluga – da oni imaju sigurnost u svom DNA. Mi tako provodimo različite ciljane kampanje unutar naše tvrtke ne bismo li otkrili gdje su nam te najslabije karike unutar firme.
Tako se Liana Keserić prisjetila jednog za RBA iznimno dragocjenog događaja, dodaje. Proveli su jednom prilikom kampanju za provjeru sigurnosti koja je bila prilično stvarna i uvjerljiva. U pitanju je između ostalih taktika bio i kompromitirajući mail, koji je na kraju prvi otvorio upravo jedan od članova Uprave. “Što je za nas bilo izvrsno, da smo došli do toga – jer to potvrđuje da nam je kampanja bila i uspjeh,” zaključuje Liana. Uz takvu akciju otkrili su svoje ranjivosti unutar tvrtke, prije nego ih je netko drugi iskoristio.
Baš zato za kraj ovog teksta želim uputiti na izvrstan serijal koji je za Netokraciju priredio Combisov sigurnosni stručnjak Luka Juss, a koji u tri nastavka prolazi osnovne korake u informiranju o mogućim sigurnosnim prijetnjama te načinima kako se na njih pripremiti, pogotovo u vrijeme kada većina tvrtki radi remote.
Ako vas zanima više detalja o samom panelu, svakako pogledajte i cijelu snimku:
