
Što se točno promijenilo od kad je 2018. GDPR stupio na snagu? Kakvo je trenutno stanje GDPR-a u Europskoj uniji? Ta i mnoga druga pitanja raspravili su stručnjaci iz AZOP-a, IAPP-a, Infobipa, Rimac Automobila, Lumen Speia i TÜV NORD-a na konferenciji Data Protection Day 2022.
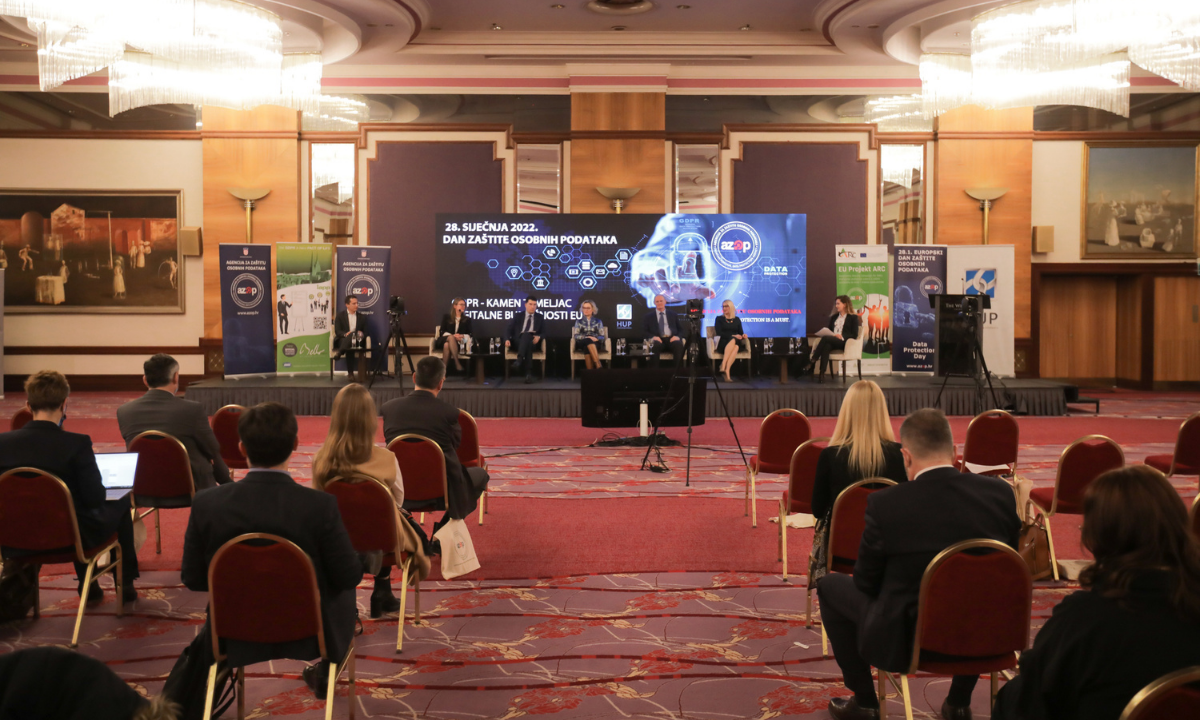
Povodom Europskog dana zaštite osobnih podataka, koji se obilježava 28. siječnja, Agencija za zaštitu osobnih podataka u suradnji s Hrvatskom udrugom poslodavaca i IAPP KnowledgeNet chapter Hrvatska organizirala je konferenciju GDPR – kamen temeljac digitalne budućnosti EU. Panel diskusija Quo vadis, GDPR? okupila je domaće stručnjake koji su govorili o aktualnim temama u području zaštite osobnih podataka što uključuje Google Analytics i kolačiće.
Svoja znanja i iskustva podijelili su:
- Zdravko Vukić, ravnatelj Agencije za zaštitu osobnih podatka;
- William Bello, Information Privacy Professional u IAPP KnowledgeNet chapter Hrvatska;
- dr.sc. Natalija Parlov Una, certifikacijski auditor informacijske sigurnosti i stručnjak za napredne IT tehnologije u TÜV NORD-u;
- dr.sc. Krunoslav Ris, Digital Transformation Consultant i osnivač tvrtke Lumen Spei;
- dr.sc. Darja Lončar Dušanović, Data Protection Officer u Rimac Automobilima i
- Danijela Peica, Corporate Privacy Manager u Infobipu.
Raspravu je moderirala Iva Nappholz, pravna savjetnica i voditeljica GDPR Privacy grupe u Hrvatskoj udruzi poslodavaca.

“To nije kažnjavanje radi kažnjavanja, već je riječ o velikim propustima…”
Zdravko odmah na početku panela ističe kako sami građani i organizacije nisu dovoljno upoznati s pravima i obvezama koje donosi opća uredba:
U okviru europskog projekta PRO–RES proveli smo istraživanje u suradnji s Hrvatskim katoličkim sveučilištem koje je pokazalo kako 40% službenika za zaštitu privatnih podataka u javnom i privatnom sektoru nije provelo obradu osobnih podataka u svojoj organizaciji. To je prvi korak prema usklađivanju s GDPR-om.
Čak preko 50% poduzetnika kojima je usklađenost bitna za poslovanje, izjasnilo se kako ne znaju što moraju raditi u kontekstu GDPR-a.
Kako bi građane bolje upoznali s GDPR-om, AZOP je provodio radionice u sklopu EU projekta ARC, kampanje podizanja razine svijesti o zaštiti podataka za srednje i male poduzetnike:
Radionice smo proveli baš s mikropoduzećima, poduzetnicima i obrtnicima jer oni nemaju dovoljno financija i ljudskih resursa kako bi GDPR popratili adekvatno poput velikih firmi.
Tijekom prošle godine izrekli su nekoliko upravno-novčanih kazni dok će samo u ovom tjednu izreći par kazni čija je zajednička vrijednost otprilike milijun i pol kuna:
To nije kažnjavanje radi kažnjavanja, već je riječ o velikim propustima. Ovo je jedini način da se velike dionike prisili na poštivanje GDPR-a. Svaki zakon traži da ga se poštuje pa tako i ovaj.
U svakoj organizaciji ključni su službenici za zaštitu podataka, a AZOP se trudi obrazovati njih i građane tako što izdaju preporuke na službenoj stranici, dižu vidljivost AZOP-a na LinkedInu i nude besplatnu aplikaciju GDPR Hrvatska kako bi se svi mogli upoznati sa svojim pravima i obvezama.
Stvar najčešće puca na edukaciji zaposlenika
Natalija Parlov Una naziva tehničke i organizacijske mjere jednim od “rak-rana” u organizacijama:
Udžbenik iz digitalne ekonomije, u trenutku kada bude objavljen, on počinje brzo zastarijevati. Također, isto tako tehničke i organizacijske mjere počinju zastarijevati kada ste ih uveli. To je živa građa koju treba često nadograđivati i samim nadograđivanjem sustava, potrebno je nadograđivati svoje znanje o tome.
Stvar najčešće puca na edukaciji zaposlenika, odnosno na nesvjesnosti zaposlenika o važnosti čuvanja podataka, ističe Natalija, a dok se problem ne dogodi, on kao da ne postoji. Potrebno je imati “risk-based approach”:
To nije ništa drugo nego razmišljati: “što ako mi iscure podaci, što moram napraviti i što će se u tom slučaju dogoditi?” Hajdemo razmišljati o tome prije nego što podaci iscure. Gdje su potencijalna mjesta curenja podataka i kako zakrpati tu mogućnost?
“Za implementiranje GDPR-a potreban je multidisciplinarni tim.”
Kada promatramo jednu organizaciju, ističe William Bello, najveći je problem što se smatra kako je GDPR stvar – pravnog odjela. Zbog često se često ide linijom manjeg otpora:
Postupa se kao da samo oni o tome trebaju voditi brigu. Razmišlja se: “Neka oni pripreme par dokumenata koji će biti pravni akti, njih ćemo objaviti, stavit ćemo ih u registratore i oni će služiti kao dokaz pa ćemo tada moći reći kako smo usuglašeni”, ali to nije istina.
Kako će se neki poslovni proces odigravati ovisi o tehnologiji što znači kako to određuje inženjer, projektant, analitičar sistema pa na kraju i programer zbog čega je nužno da upravo oni u sebi imaju osjećaj kako štite privatnost:
To je ono što nedostaje. Kako ja kao tehničar mogu štititi privatnost? Je li to enkripcija? Nije! Ima toga puno, puno više.
Danijela se nadovezuje na Williama i naglašava kako je GDPR pravni dokument, ali smatra da je za njegovo razumijevanje potrebno šire znanje koje izlazi iz okvira zakonskih propisa:
Za implementiranje GDPR-a potreban je multidisciplinarni tim. U tom timu svakako vidim odjel za zaštitu podataka, informacijsku sigurnost i IT. Uloga odjela zaštite podataka je da tumači GDPR, da prenese ideju GDPR-a, da odredi zakonitost obrade, svrhu obrade.
Zatim paralelno dolazi sigurnosni odjel koji predlaže i definira odgovarajuće tehničke i organizacijske odredbe u svrhu zaštite podataka.
Na kraju dolazi IT koji sve inpute od odjela zaštite podataka i sigurnosti implementira u IT sustave i IT procedure te ih onda kasnije i održava. Uloga IT-ja je jako bitna, ali je potrebna suradnja kako bi se GDPR implementirao u punom smislu.
Što je potrebno napraviti kako bi smanjili rizike?
Danijela naglašava kako su jedni od najvećih rizika u zaštiti podataka neadekvatno planiranje i dizajn sustava koji obrađuje osobne podatke, odnosno “neadekvatno inicijalno postavljene postavke u sustavima koji obrađuju osobne podatke”:
Da bi se ti rizici smanjili potrebno je da svaka kompanija implementira potrebne tehničko-organizacijske mjere, odnosno da postavi procedure “by default” i “by design”. U toj prvoj inicijalnoj fazi, prije nego što sami sustav ili usluga izađe van, potrebno je implementirati te odgovarajuće mjere i paralelno još implementirati proceduru “by design” s dodatnim mjerama.
Ono što je potrebno napraviti ovisi o industriji i samim osobnim podacima, ali kada govorimo o “by default” procedurama, prije svega potrebno je napraviti minimizaciju osobnih podataka, transparentnost i definirati tko ima pravo pristupa:
Nakon što imate te neke osnovne stvari, inicijalne mjere i aktivnosti, uzima se svaka obrada podataka i gledate koje ćete mjere još staviti kako bi zaštita osobnih podataka bila na najvećoj mogućoj mjeri. Možete uzeti anonimizaciju, pseudonimizaciju, sigurnosno testiranje sustava itd.
Na tragu nove grane inženjerstva – privacy engineering
Sve to upućuje na jedan novi pojam, ističe William, koji je nastao u američkom National Institute of Standards and Technology. On označava jednu potpuno novu inženjersku disciplinu:
Prepoznato je kako inženjeri moraju početi primjenjivati određene metode kako bi zaštitili osobne podatke. Svima je poznat pojam “privacy by design”, a kod nas se ozakonio kroz GDPR. Također, govori se i o “privacy-enhancing” tehnologijama te “privacy friendly” rješenjima.
Također, privacy engineering često podrazumijeva i da se tijekom dizajniranja pokušava “ugraditi” ljudske vrijednosti u sustav.
Što ako se zabrani korištenje Google Analyticsa?
Na pitanje kakvi bi bili ekonomski učinci zabranjivanja korištenja Google Analyticsa na europskoj razini, Natalija odgovara jednom riječi, očajna:
Represivne mjere ovog tipa ne bi trebale biti kao preventivne mjere dok se ne napravi konkretna analiza mogućeg negativnog učinka na gospodarstvo.
Ako propitkujemo Google Analytics, zašto onda ne propitkujemo gdje su ti web shopovi, na kojim serverima (koji nisu samo američki), gdje se nalazi ti osobni podaci koje web shopovi prikupljaju, gdje su newsletter programi koji se nalaze po cijelom svijetu?
Ovdje nisu u pitanju samo velike korporacije, veći mali i srednji poduzetnici kojima je marketing i unapređenje proizvoda postalo lakše dostupno zbog Google Analyticsa, zaključuje.
Slučaj Schrems II: “Presuda je očekivana, ali je dovela do najveće pravne nesigurnosti...”
Osim što je presudom za predmet Schrems II EU-US Data Privacy Shield ukinut (zbog zabrinutosti nadzora američke vlade i agencija za provođenje zakona), Darja smatra kako je puno važnije što je utvrđeno kako standardne klauzule Europske Unije nisu nužno dostatne kao mehanizam prijenosa. Točnije, mehanizmi prijenosa nisu odgovarajuće zaštite. Prvenstveno zbog tajnog nadzora u kontekstu zaštite privatnosti:
Presuda je očekivana, ali je dovela do najveće pravne nesigurnosti od početka primjene GDPR-a do danas. U Europskoj uniji mahom se koriste digitalne i cloud usluge velikih američkih tehnoloških divova, a Europa ne nudi odgovarajuće alternative. Takva situacija stavlja sve dionike u određeni limb između rizika od neosiguravanja podataka i rizika od nemogućnosti poslovanja na odgovarajući način.
Također, kada govorimo o prijenosu podataka van Europske unije, razgovor je usredotočen na onaj koji završava u SAD-u, ali postoje mnoge druge države u koje se podaci prenose. Uvođenjem Schrems II, od izvoznika podataka očekuje se da rade procjenu legalnosti prijenosa, a takva procjena uključuje i tumačenje propisa svake države s naglaskom na pravo pristupa državnim tijela tim podacima:
To nije realno. Barem ne za mikro i srednje poduzetnike, ali čini se kako Europska komisija može pomoći tako da se angažira oko donošenja odluka o primjerenosti.
Za više detalja panel i ostatak konferencije možete pogledati na YouTubeu:
