Društvena mreža LinkedIn prestala je raditi na sat vremena, nakon čega je na Twitteru objavljeno kako je riječ o poteškoćama s DNS-om. No, svjetski mediji (TechCrunch, VentureBeat, The Next Web…) govore o tome kako je riječ o mogućoj "otmici" DNS-a, odnosno, preusmjeravanju prometa, što je netko mogao zlorabiti za dobivanje informacija o cookieima korisnika.


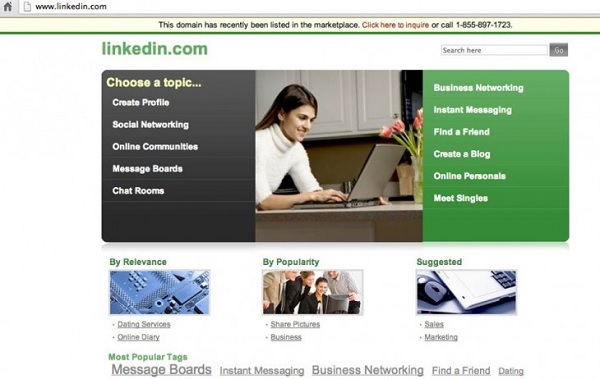
Naime, umjesto početne stranice poslovne društvene mreže, prikazivala se stranica za prodaju domena, što je u međuvremenu popravljeno. Sumnje da je nešto ozbiljnije u igri iznio je suosnivač tvrtke App.net, Bryan Berg, u svom postu, govoreći kako je promet preusmjeravan na mrežu hostanu u Indiji, a zbog nedostatka SSL certifikata na stranici, postoji mogućnost da su svima onima koji su posjetili stranicu tijekom trajanja ove poteškoće internetski preglednici poslali “kolačiće u tekstualnom obliku trećim stranama. S druge strane, govori se kako je ipak riječ o bezazlenoj DNS greški.
Bezazlena ili ne, nije nam svejedno kad se sjetimo hakiranja više od šest milijuna korisničkih lozinki prije godinu dana. LinkedInu, saberi se!