
Twitter poludio? Otkrivena sigurnosna rupa na Twitter.com
 Nikola Krajačić
21. 09. 2010.
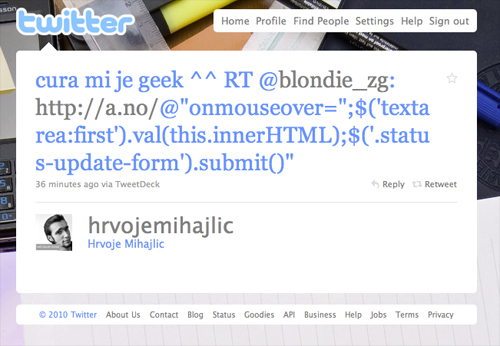
Danas je otkrivena sigurna greška na Twitterovoj web stranici. Bez ulaženja u tehničke detalje, na vašem timelineu se mogu pojaviti tvitovi koji su dugačke debele linije crne ili neke druge boje. Dovoljno je samo preći mišem preko te linije, i ona će automatski ispuniti polje za slanje poruke nekom kodom i poslati ga. Dakle, ako koristite web sučelje odnosno Twitter.com, nipošto nemojte označavati ili klikati te linije.

Danas je otkrivena sigurna greška na Twitterovoj web stranici. Bez ulaženja u tehničke detalje, na vašem timelineu se mogu pojaviti tvitovi koji su dugačke debele linije crne ili neke druge boje. Dovoljno je samo preći mišem preko te linije, i ona će automatski ispuniti polje za slanje poruke nekom kodom i poslati ga.
Dakle, ako koristite web sučelje odnosno Twitter.com, nipošto nemojte označavati ili klikati te linije.
Predlažemo da barem danas koristite neki od popularnijih aplikacija za Twitter poput HootSuitea ili TweetDecka te u što širem luku izbjegavate Twitter.com. Ukratko:
- Nemojte koristiti Twitter.com;
- Možete koristiti Twitter web, desktop i mobilne aplikacije;
- Možete koristiti Twitterovu vlastitu mobilnu web stranicu;
- Iz aplikacija izbrišite sve problematične tvitove ako postoje na vašem profilu;
- Isključite javascript za Twitter.com u svom internetskom pregledniku.
Sophos je otkrio kako se radi o grešci koja dopušta korištenje javascripta u tvitovima koji omogućava stvaranje linkova koji će se otvarati čak i kada samo pređete preko njih mišem. Iako su crne poruke i velika slova bezazlena, uvijek je moguće da vas netko s takvim linkom usmjeri na web stranicu s još opasnijim sadržajem.
Twitter je u objavio kako su primijetili (tko bi rekao) XSS sigurnosnu rupu i zatvorili je. U dodanom članku na blogu detaljno su objasnili o kakvom se problemu radilo.
Uz krpanje Twitterovog propusta…
Twitter je istovremeno izbacio i dvije nove mogućnosti u novom dizajnu:
- Reply to all vam omogućuje da na tvitove s više spomenutih tviteraša odgovorite svima;
- Autocomplete vam nakon upisivanja znaka @ daje mogućnost prepoznavanja tviteraša kojem želite nešto tvitati, a poznato nam je iz naprednijih Twitter aplikacija.
Je li vas zatekao ovaj exploit?








Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na Netokraciji dopušteno je samo korisnicima koji ostave svoje ime i prezime te mail adresu i prihvate pravila ponašanja.
Pravila ponašanja
Na Netokraciji za vas stvaramo kvalitetan, autorski potpisan sadržaj i zaista se veselimo vašim kvalitetnim, kontruktivnim komentarima. Poštujmo stoga jedni druge prilikom komentiranja, kao i Zakon, držeći se sljedećih pravila ponašanja:
Kako koristimo podatke koje ostavljate? Bacite oko na našu izjavu o privatnosti.
Sve ostale komentare ćemo s guštom spaliti, jer ne zaslužuju svoje mjesto na internetu.
Komentari
srdjan
21. 09. 2010. u 4:16 pm
kolko god bio iritantan ovaj exploit, skidam kapu choveku koji je spazio propust i napisao exploit!! moglo je da bude mnogo gore!!!
Robert
21. 09. 2010. u 5:45 pm
Cini se da su znali odranije (od pre nekih mesec dana) za ovaj propust, jer je na github-u 24. avgusta commit-ovan patch za ovu rupu: http://github.com/mzsanford/twitter-text-rb/commit/cffce8e60b7557e9945fc0e8b4383e5a66b1558f (crvena linija je pre prepravke, zelena posle). Kako ovo nije dospelo u production code, nije mi jasno…
Izvor: http://news.ycombinator.com/item?id=1712746